不少企业运维人员和个人用户都遇到过这类场景:运营商通知完成城域网路由割接、跨网带宽扩容这类线路调整操作后,之前长期稳定运行的VPN突然出现断连、隧道反复重拨、内网资源访问卡顿的问题,很多人分不清故障根源是VPN配置出错还是运营商线路调整带来的连锁影响,这份指南从实操层面给出可落地的验证方法,帮你逐层定位问题,完成全维度的效果核验。
验证前的基础配置前置检查
正式启动VPN与运营商线路调整后验证流程前,首先要排除本地设备侧的隐性异常,很多时候运营商线路调整时,用户侧的光猫、企业级出口网关会因为上游端口闪断触发短暂重启,部分VPN客户端或者硬件VPN网关的会话表会生成大量僵死条目,干扰后续的测试结果。
这一步不要急着修改VPN的任何配置参数,先把直连运营商线路的主网关设备完整重启,清空所有残留的旧路由缓存,确认本地公网IP已经同步到运营商新分配的地址段之后,再启动VPN相关服务,避免旧会话和新线路的路由规则产生不必要的冲突。
第一层连通性分段核验方法
分段核验的核心逻辑是把运营商公网线路和VPN隧道两个环节完全拆分开测试,不要一上来就直接启动VPN测试隧道连通性,先在不启动VPN的状态下,直接ping你对接的VPN公网节点地址,确认裸线路的连通状态是否正常。
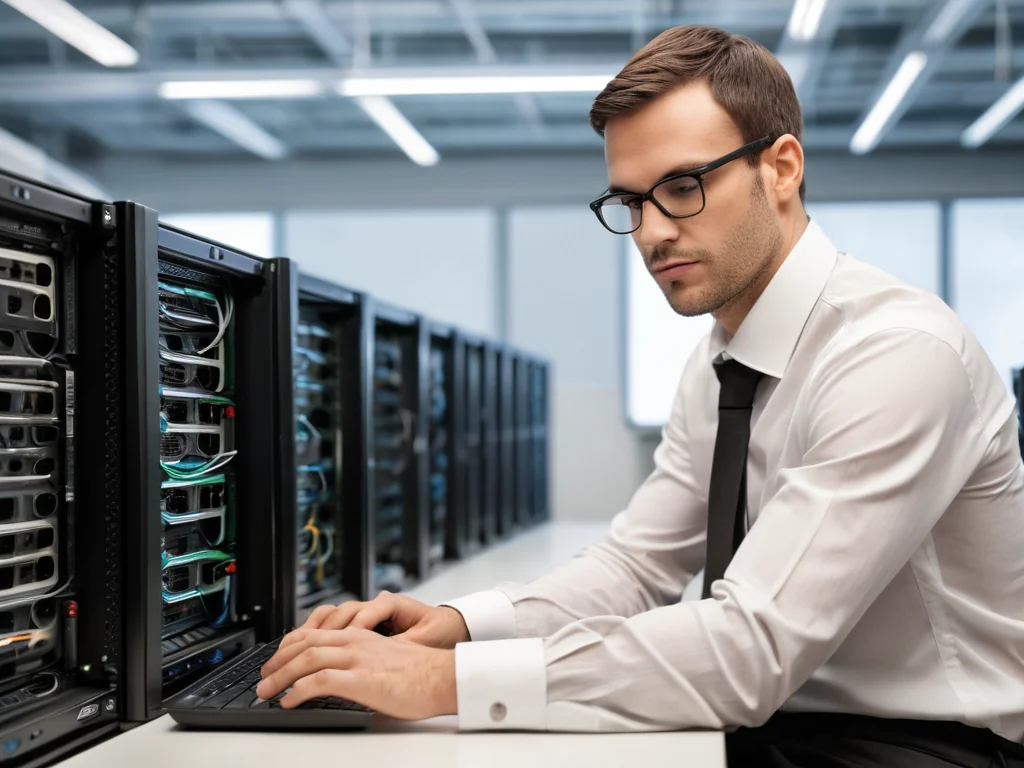
运维人员重启出口网关设备,清空残留路由缓存完成验证前的前置排查
如果裸线路测试阶段就已经出现持续丢包或者延迟跳变,那问题根源根本不在VPN侧,是运营商线路调整之后到VPN公网节点的路由路径发生了非预期变化,你可以把这段测试的完整日志反馈给运营商运维人员,要求对方核查新路由的跨网调度规则是否存在疏漏。
如果裸连通测试完全正常,再启动VPN隧道,测试隧道的基础建立状态,这里要做好分类记录,区分是隧道完全无法发起连接,还是隧道能正常建立但是传输内网数据的时候出现异常,两种情况的后续故障定位方向完全不同。
隧道传输效果的深度核验
当VPN隧道成功建立之后,不要只看客户端显示的“连接成功”提示就直接判定验证通过,要先在隧道两端分别做双向的内网地址互ping测试,确认两端的内网路由条目都已经正确下发,没有出现运营商线路调整后,VPN网关自动下发的路由规则和新线路的公网路由产生冲突的问题。
接下来要做业务维度的核验,不要只做基础连通性测试,企业用户可以尝试访问部署在总部的OA系统、内部文件服务器,个人用户可以测试之前需要走VPN才能访问的限定资源,逐一核对业务访问的完整性,避免出现隧道连通但是部分业务端口被运营商新的路由策略拦截的隐性问题。
部分运营商线路调整之后会对IPsec VPN常用的ESP协议做临时的流量管控,你如果发现小数据包传输正常但是大文件传输直接中断,可以切换VPN的传输模式,尝试用TCP封装的隧道模式再做测试,就能快速定位是不是运营商侧的协议管控导致的异常。
常见验证误区的排查说明
很多用户在运营商线路调整之后验证VPN状态的时候,会直接修改VPN的服务器地址、加密协议等核心配置,最后反而把原本只是临时线路波动的小问题,ZoogVPN改成了配置错乱的新故障,完全打乱了后续的排查节奏,反而拉长了故障恢复的时间。
也不要随便用网上的第三方通用测速工具直接判定VPN的传输效果,这类工具的测试路径本身就可能受运营商新路由的影响,网络加速器得出的结果不能直接代表VPN隧道的实际传输质量,最贴合实际使用场景的核验标准,就是你日常使用的核心业务能不能正常稳定运行。
整套VPN与运营商线路调整后验证的流程不需要复杂的专业设备,只要顺着从底层公网连通到上层隧道业务的顺序逐层排查,就能快速区分故障来源,不需要盲目联系VPN服务商或者运营商反复上门排查,大幅降低问题定位的时间成本。